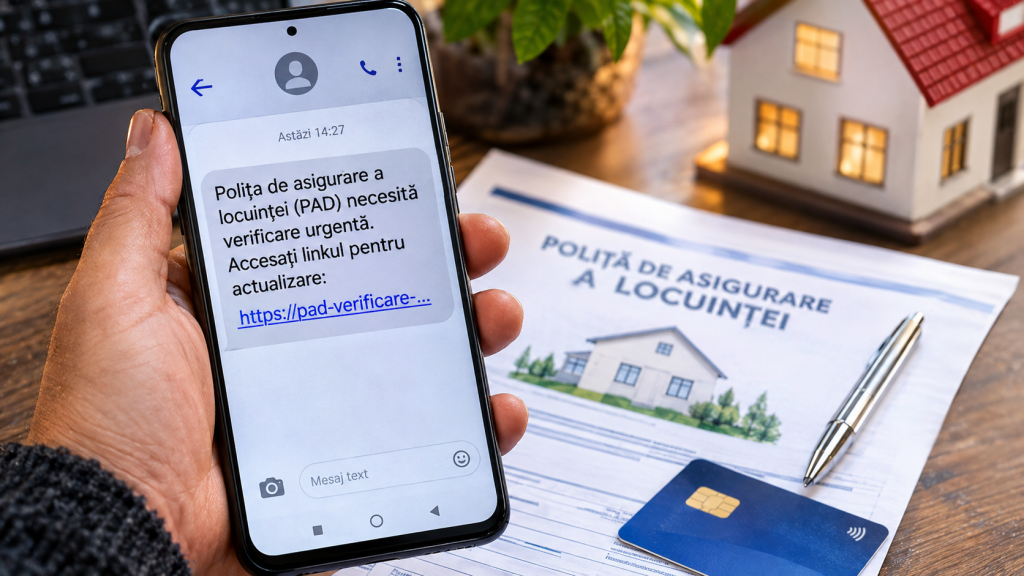
<p data-pm-slice="1 1 []"><strong>O nouă tentativă de fraudă îi vizează pe proprietarii de locuinÈe din România. Escrocii folosesc în mod fraudulos numele Pool-ului de Asigurare Împotriva Dezastrelor Naturale – PADROM Èi trimit mesaje false despre poliÈa obligatorie PAD, încercând să obÈină date personale Èi bancare.</strong></p>
<!-- WP QUADS Content Ad Plugin v. 3.0.6 -->
<div class="quads-location quads-ad1" id="quads-ad1" style="float:none;margin:0px;">

</div>

<p>Mesajele sunt concepute astfel încât să pară oficiale Èi îi îndeamnă pe destinatari să acceseze un link pentru a verifica situaÈia asigurării obligatorii a locuinÈei.</p>
<p>În realitate, linkurile pot conduce către pagini frauduloase unde utilizatorilor li se cer informaÈii confidenÈiale.</p>
<h2>Mesajele false despre poliÈa PAD</h2>
<p>Potrivit avertismentului transmis de PADROM, atacatorii folosesc numele Èi elemente ale identităÈii companiei pentru a câÈtiga încrederea proprietarilor.</p>
<!-- WP QUADS Content Ad Plugin v. 3.0.6 -->
<div class="quads-location quads-ad2" id="quads-ad2" style="float:none;margin:0px;">

</div>

<p>Destinatarului i se poate cere să verifice poliÈa PAD, să actualizeze anumite informaÈii sau să confirme date legate de asigurarea locuinÈei.</p>
<p>După accesarea linkului, utilizatorul poate ajunge pe o pagină care imită un serviciu legitim Èi unde îi sunt cerute date personale sau bancare.</p>
<p><strong>PADROM precizează că sistemele sale informatice nu au fost compromise Èi că nu a avut loc o scurgere de date personale.</strong></p>
<!-- WP QUADS Content Ad Plugin v. 3.0.6 -->
<div class="quads-location quads-ad3" id="quads-ad3" style="float:none;margin:0px;">

</div>

<p>Este vorba despre o tentativă de phishing, prin care atacatorii încearcă să determine victimele să le ofere singure informaÈiile sensibile.</p>
<h2>Cum trebuie verificată poliÈa obligatorie a locuinÈei</h2>
<p>Proprietarii care vor să afle dacă poliÈa PAD este valabilă trebuie să folosească numai canalele oficiale.</p>
<p>Verificarea poate fi făcută accesând direct site-ul oficial PADROM din browser sau prin contactarea companiei de asigurări prin care a fost emisă poliÈa.</p>
<p>Un SMS, un e-mail sau un mesaj primit într-o aplicaÈie nu trebuie considerat automat autentic doar pentru că foloseÈte numele sau sigla unei instituÈii cunoscute.</p>
<p>Este important să fie verificată inclusiv adresa expeditorului Èi domeniul paginii către care conduce un eventual link.</p>
<h2>Ce să nu faci dacă primeÈti un asemenea mesaj</h2>
<p>Persoanele care primesc astfel de mesaje nu trebuie să reacÈioneze în grabă.</p>
<p>Câteva reguli simple pot preveni furtul datelor sau al banilor:</p>
<ul data-spread="false">
<li><strong>nu accesa linkurile suspecte</strong> primite prin SMS, e-mail sau aplicaÈii de mesagerie;</li>
<li>nu introduce CNP-ul ori alte date personale pe pagini deschise din asemenea mesaje;</li>
<li><strong>nu furniza datele cardului bancar</strong>;</li>
<li>nu comunica parole, PIN-uri sau coduri de autentificare primite prin SMS;</li>
<li>nu răspunde mesajului;</li>
<li>nu descărca documentele ataÈate;</li>
<li>verifică atent adresa expeditorului Èi domeniul site-ului;</li>
<li>verifică poliÈa PAD numai prin canalele oficiale;</li>
<li>Èterge mesajul suspect după ce ai făcut verificările necesare.</li>
</ul>
<h2>Ai introdus deja datele cardului? AcÈionează imediat</h2>
<p>Dacă ai accesat linkul, primul lucru recomandat este să închizi pagina.</p>
<p>Dacă ai introdus deja datele cardului sau alte informaÈii bancare, contactează <strong>imediat banca emitentă</strong>.</p>
<p>În funcÈie de situaÈie, banca poate recomanda blocarea cardului, schimbarea datelor de acces Èi verificarea tranzacÈiilor recente.</p>
<p>Dacă ai transmis parole, acestea trebuie schimbate cât mai repede.</p>
<p>Este recomandată Èi activarea autentificării în doi sau mai mulÈi paÈi acolo unde această funcÈie este disponibilă.</p>
<p>Dacă ai furnizat date personale, incidentul poate fi raportat Èi către Directoratul NaÈional de Securitate Cibernetică, inclusiv prin numărul 1911 sau platforma dedicată raportării incidentelor.</p>
<h2>Escrocii mizează pe grabă Èi teamă</h2>
<p>Astfel de fraude sunt construite pentru a provoca o reacÈie rapidă.</p>
<p>Mesajul poate susÈine că poliÈa are o problemă, că trebuie verificată urgent, că anumite date au expirat sau că este necesară confirmarea imediată a unor informaÈii.</p>
<p>Scopul este ca destinatarul să acÈioneze înainte să verifice dacă mesajul este real.</p>
<p>Tocmai de aceea, orice mesaj neaÈteptat care solicită urgent CNP-ul, datele cardului, parole sau coduri de autentificare trebuie tratat cu suspiciune.</p>
<p><strong>Cea mai sigură regulă este simplă: nu introduce date personale sau bancare pe o pagină la care ai ajuns printr-un link primit într-un mesaj neaÈteptat.</strong></p>
<p>Deschide separat site-ul oficial al instituÈiei în browser sau contactează compania folosind datele de contact publicate pe canalele sale oficiale.</p>
<p>Numărul exact al persoanelor vizate de această tentativă de fraudă nu a fost comunicat.

O nouă escrocherie îi pune pe jar pe români. Mesajul pe care să nu-l deschizi dacă îl primești pe telefon